无锡涉密信息系统集成 筑牢安全基座,赋能可信集成服务
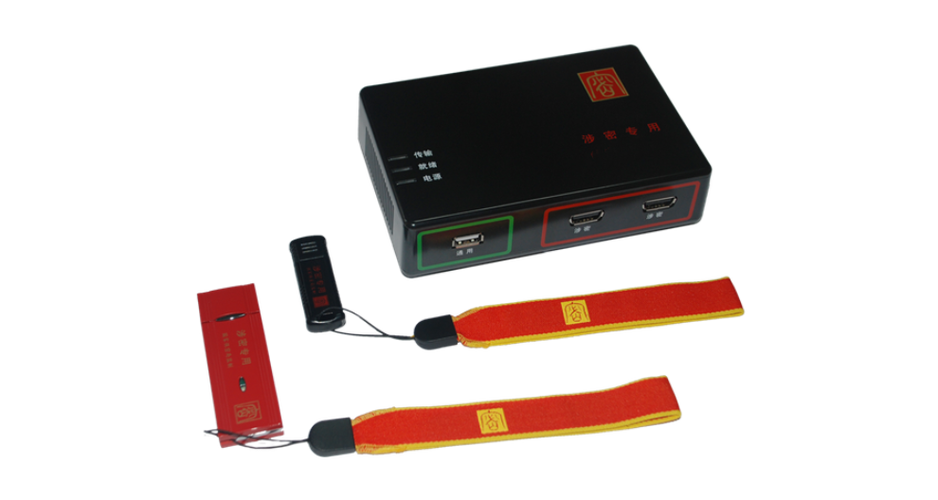
随着信息化与国家安全深度融合,涉密信息系统的建设与管理已成为党政机关、军工单位及重点行业企业的核心关切。作为国家长三角地区重要的科技创新与产业高地,无锡在涉密信息系统集成领域承担着特殊使命。“无锡涉密信息系统集成”与“信息系统集成服务”不仅是技术命题,更是安全命题、合规命题和信任命题。
一、涉密信息系统集成的特殊性:安全为先,合规为纲
涉密信息系统集成不同于普通信息系统集成服务,其核心在于处理、存储和传输国家秘密信息,必须满足分级保护、物理隔离、身份鉴别、访问控制、审计跟踪等全方位安全要求。在无锡,从事涉密系统集成的服务商需具备国家保密行政管理部门颁发的涉密信息系统集成资质,并严格遵循《涉密信息系统集成资质管理办法》及相关标准规范。这意味着,从项目立项、方案设计、产品选型、工程实施到运维保障,每个环节都需嵌入保密管理流程,确保“涉密不上网、上网不涉密”的底线不被突破。
无锡制造业与信息技术产业基础雄厚,许多系统集成商在政务云、军工单位内网、科研院所专网等领域积累了丰富经验。但涉密集成服务不是普通集成服务的简单升级,而是需要构建一个“物理安全+网络安全+主机安全+应用安全+数据安全”的纵深防御体系。例如,在综合布线阶段需考虑电磁泄漏防护,在设备选型时须采用通过国家保密测评的产品,在系统上线前需进行保密测评与整改。只有真正理解涉密场景的厂商,才能在无锡提供可落地的信息系统集成服务,避免“建成即违规”的被动局面。
二、无锡涉密集成服务的本地化能力构建
在无锡开展涉密信息系统集成服务,需要具备三重能力:资质能力、技术能力与本地化服务能力。资质是准入门槛,技术是交付保障,本地化则决定了响应速度与长期运维质量。无锡涉密单位类型多样,包括军工企业、涉密科研机构、党政机关涉密内网等,不同场景对集成的需求差异明显。例如,军工单位更关注分域隔离与工控安全,科研院所关注数据防泄密与知识产权保护,党政机关则侧重等级保护与保密管理的融合。
在此背景下,本地信息系统集成服务商应围绕“咨询—设计—实施—运维”全生命周期,打造涉密集成服务闭环。咨询阶段,协助用户完成涉密系统定级、安全需求分析和合规差距评估;设计阶段,依据BMB系列标准与分级保护要求,输出拓扑结构、安全策略和产品清单;实施阶段,严格落实三员管理(系统管理员、安全保密管理员、安全审计员)和工程过程保密;运维阶段,建立保密巡检、漏洞管理和应急响应机制。无锡部分集成商已探索将涉密运维服务与保密教育相结合,定期开展内部保密培训和攻防演练,提升全员安全意识。这种本地化、长周期的服务模式,是保障涉密信息系统持续合规运行的关键。
三、信息系统集成服务向安全可信演进
在涉密语境下,信息系统集成服务的内涵正在从“连接与整合”向“安全与可信”演进。过去集成商更关注异构系统的接口打通和业务流程贯通;如今,诚信与可控成为刚需。无锡涉密集成服务商应积极引入国产软硬件生态,在芯片、操作系统、数据库、中间件等层面优先选用通过安全审查的产品,并具备信创环境下的适配与调优能力。针对涉密网络的边界防护、跨网数据交换、移动介质管控等难点场景,提供符合保密标准的专用集成方案,如单向导入设备、光盘摆渡系统、终端保密检查工具的集成部署。
涉密信息系统集成服务需与保密测评、风险评估等第三方服务形成协同。集成商不能“既当运动员又当裁判员”,而应在项目实施中引入独立测评机构进行阶段性检查,确保系统满足分级保护要求。在无锡,部分园区和产业联盟已推动集成商与测评机构建立常态化合作机制,通过联合方案验证缩短测评整改周期,提升项目交付效率。
无锡涉密信息系统集成是安全与技术的交汇点。它要求信息系统集成服务商不仅具备扎实的系统工程能力,更要将保密管理内化为服务基因,以资质为基、以技术为翼、以合规为尺。对于无锡的涉密单位而言,选择本地化、专业化、合规化的集成服务伙伴,是构建安全可信信息环境的必要前提。面向随着保密法与网络安全法的协同深化,无锡涉密信息系统集成服务必将走向更规范、更智能、更可信的发展新阶段。
如若转载,请注明出处:http://www.dcb666.com/product/69.html
更新时间:2026-11-21 20:34:21